
Ataque à Brevo espalhou malware por 100 mil sites: o que fazer se você usa
 por Lucas Almeida
4 min de leitura
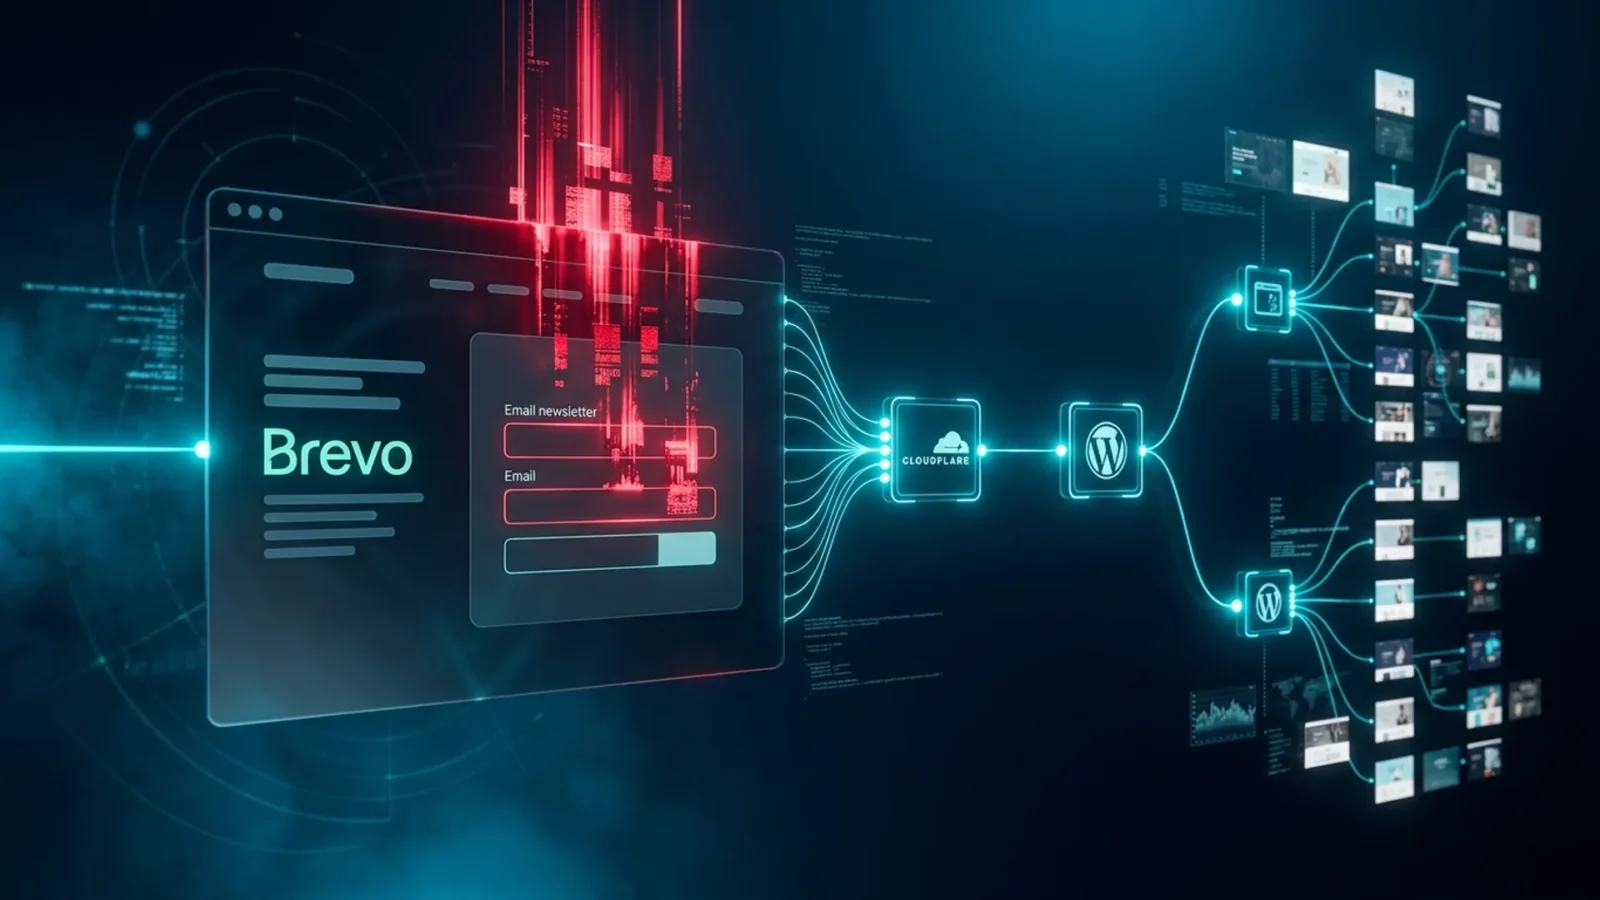
Se o seu site usa a Brevo (ex-Sendinblue) para formulários, chat ou automação de e-mail, você precisa ler isto. Em 14 de setembro de 2026, atacantes roubaram uma chave de API do Cloudflare da empresa e a usaram para injetar código malicioso nos scripts que ficam embutidos nos sites dos clientes — formulários, o widget Conversations e o carregador do SDK. Por cerca de quatro horas, até 100 mil sites serviram malware aos visitantes e um plugin-backdoor a administradores de WordPress logados. A Brevo confirmou o incidente em 18 de setembro; os arquivos estão limpos desde o dia 15. O que sobrou é o dever de casa de quem faz marketing.
Resposta rápida: o que aconteceu?
Com a chave roubada, os atacantes criaram um Cloudflare Worker malicioso que alterava o conteúdo na borda da CDN da Brevo entre 16h05 e 20h12 UTC de 14 de setembro. Os scripts modificados mostravam um CAPTCHA falso (golpe “ClickFix”) que induzia o visitante a executar um comando no próprio computador, e, para administradores de WordPress logados, instalavam um plugin malicioso com backdoor persistente. A firma Sansec estimou até 100 mil sites afetados. Todos os subdomínios maliciosos pararam de responder em 15 de setembro.
Linha do tempo
| Quando | O que aconteceu |
|---|---|
| 14/9, 16h05 UTC | Worker malicioso começa a servir código alterado nos scripts da Brevo |
| 14/9, 20h12 UTC | Código malicioso para de ser servido (~4 horas de exposição) |
| 15/9 | Subdomínios maliciosos param de resolver; arquivos da Brevo limpos |
| 18/9 | Brevo confirma o roubo da chave de API do Cloudflare e o vetor do ataque |
Quem foi atingido e como
Visitantes dos sites
Quem acessou um site com formulário ou chat da Brevo naquela janela pôde ver um “verifique que você é humano” falso, que pedia para colar e executar um comando — o clássico ClickFix, que instala malware de roubo de credenciais. Nada acontecia com quem apenas fechou a página.
Administradores de WordPress
O alvo mais valioso: se você estava logado no painel do WordPress e abriu uma página do seu próprio site com o script da Brevo, o código tentava instalar um plugin malicioso com backdoor. Esse é o caso que exige ação hoje, porque o backdoor sobrevive à limpeza da Brevo.
Checklist para quem usa Brevo (ou qualquer script de terceiros)
- WordPress: liste os plugins e procure qualquer um instalado em 14 ou 15 de setembro que você não reconheça. Remova. Verifique usuários administradores criados nessas datas.
- Troque senhas e chaves: painel do WP, FTP/SFTP e, principalmente, as chaves de API da Brevo (revogue e gere novas).
- Rode um scanner (Wordfence, Sucuri ou o do próprio LiteSpeed/Hostinger) em busca de arquivos modificados nos dias 14 e 15.
- Avise sua equipe: quem viu um CAPTCHA pedindo para “colar um comando” deve trocar senhas e rodar antivírus no computador.
- Reduza scripts de terceiros: cada widget embutido é uma porta. Formulário nativo + integração por API é mais seguro que o script hospedado.
- Ative CSP e SRI (Content Security Policy e Subresource Integrity) quando possível — o SRI teria bloqueado o script alterado.
Por que isso importa para você
Marketing digital hoje é feito de scripts de terceiros: formulários, chat, pixels, tag managers. O caso Brevo mostra que o elo mais fraco não está no seu site, mas no fornecedor — e que quatro horas bastam para atingir 100 mil domínios. No Brasil, onde a Brevo é uma das plataformas mais usadas por pequenos negócios, a chance de você ou um cliente ter um site na lista é real. O bom sinal: a empresa detectou e limpou em menos de um dia. O mau: o backdoor de WordPress continua onde foi instalado até alguém remover.
Perguntas frequentes
O que foi o ataque à Brevo?
Um ataque de cadeia de suprimentos em 14 de setembro de 2026: com uma chave de API do Cloudflare roubada, atacantes alteraram scripts da Brevo embutidos em sites de clientes por cerca de quatro horas, servindo malware ClickFix e um plugin-backdoor de WordPress a até 100 mil sites.
Meu site que usa Brevo ainda está infectado?
Os scripts da Brevo estão limpos desde 15 de setembro. O risco remanescente é um plugin-backdoor instalado no WordPress se um administrador logado abriu o site durante o ataque — verifique plugins e usuários criados nos dias 14 e 15.
Preciso trocar a chave de API da Brevo?
Sim, por precaução: revogue as chaves existentes e gere novas, além de trocar senhas do WordPress e de acesso ao servidor.
No DigitalRadar, traduzimos segurança para quem faz marketing. Fique no radar para não perder os próximos alertas.
Relacionados
SEO em 2026: AI Mode na barra do Chrome, compras na IA e como adaptar seu site
O Google colocou o AI Mode na barra de endereços do Chrome, testa anúncios com compra direta dentro da IA e rodou…
Google Ads migra campanhas de Pesquisa para AI Max em setembro: o que fazer
De 1 a 30 de setembro, o Google Ads está migrando automaticamente campanhas de Pesquisa com correspondência ampla ou ativos automáticos para…

IA generativa no trabalho criativo: como usar a favor (e sem medo)
A IA generativa virou ferramenta diária no trabalho criativo. Veja como usar IA para produtividade sem perder a sua autoria e qualidade.